Quali sono le transazioni SAP che permettono di effettuare le modifiche massive ai ruoli SAP?
Quando sono utili e come conviene utilizzarle?
Quali sono le transazioni SAP che permettono di effettuare le modifiche massive ai ruoli SAP?
Quando sono utili e come conviene utilizzarle?
Topics: PFCG SAP transaction
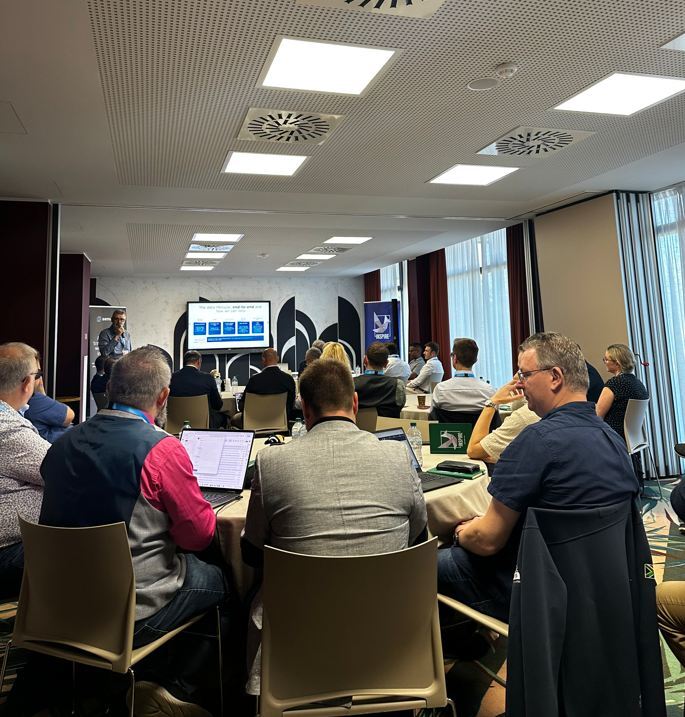
Aglea ha partecipato a Roma all'INSPIRE for Partners Summit organizzato da EPI-USE Labs, l'incontro dedicato alla rete dei partner dell'azienda. È stata una giornata di confronto concreto sui temi che oggi pesano di più nei progetti SAP: dati, sicurezza, compliance e preparazione al futuro della piattaforma.
Topics: gdpr, scrambling, epi-use
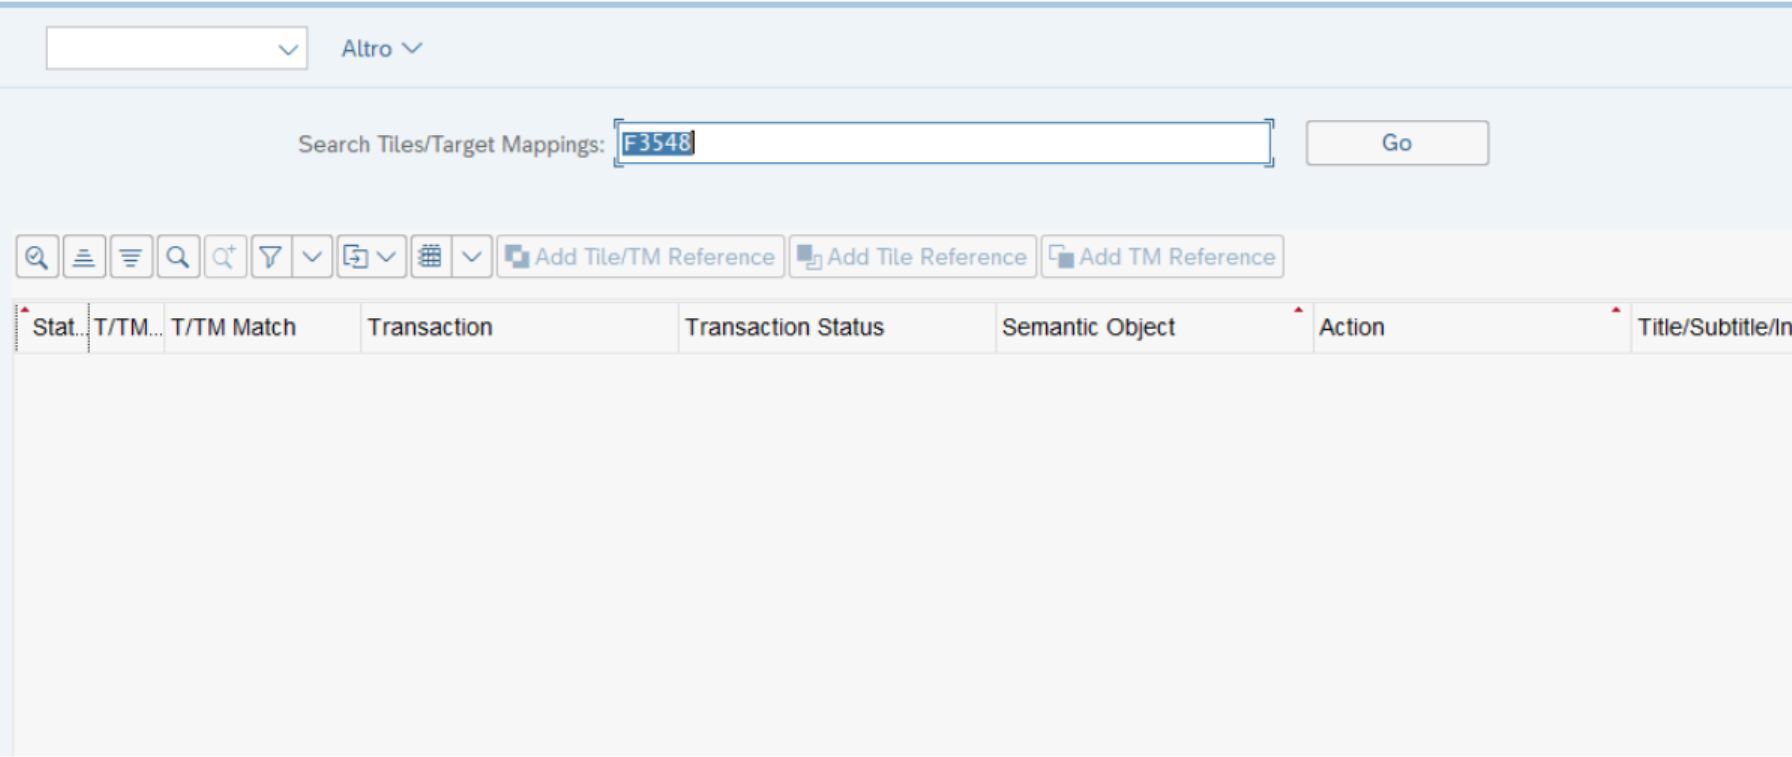
Può capitare di ricercare, a livello di amministratori del sistema, delle applicazioni Fiori nella funzionalità Fiori Content Manager.
Tuttavia, pur essendo presenti nella release queste non vengono trovate.
Cosa fare in questo caso?
Topics: fiori launchpad, FIORI Security
Affidarsi a ununico fornitore SAPper gestire l'intero ecosistema dai processi dell'area basis (sistemistica) agli sviluppi custom, al supporto funzionale ed alla gestione della sicurezza dei dati è una scelta che le aziende valutano cercando semplicità operativa e riduzione dei costi di coordinamento.
Ma quando si analizzano nel dettaglio le implicazioni sullagestione delle autorizzazioni SAP, delle utenze e della sicurezza, il quadro si fa più complesso.
Topics: audit sap, fornitori sap
Uno scenario che ricorre con una certa frequenza durante i progetti di upgrade SAP (anche in SAP Cloud ERP Private - "RISE with SAP") è la copia del sistema produttivo sull'ambiente di sviluppo, effettuata subito dopo l'aggiornamento. È una pratica comprensibile: dopo l'upgrade si vuole ripartire da un ambiente di sviluppo allineato al nuovo produttivo, evitando disallineamenti di customizing, versioni di programmi o configurazioni.
C'è però un effetto collaterale che viene spesso sottovalutato, e che riguarda direttamente la gestione dei ruoli (PFCG) e la loro tracciabilità: i change document dei ruoli creati o modificati in sviluppo dopo l'ultimo trasporto vengono persi.
Topics: pfcg, documentazione sap security, audit, upgrade
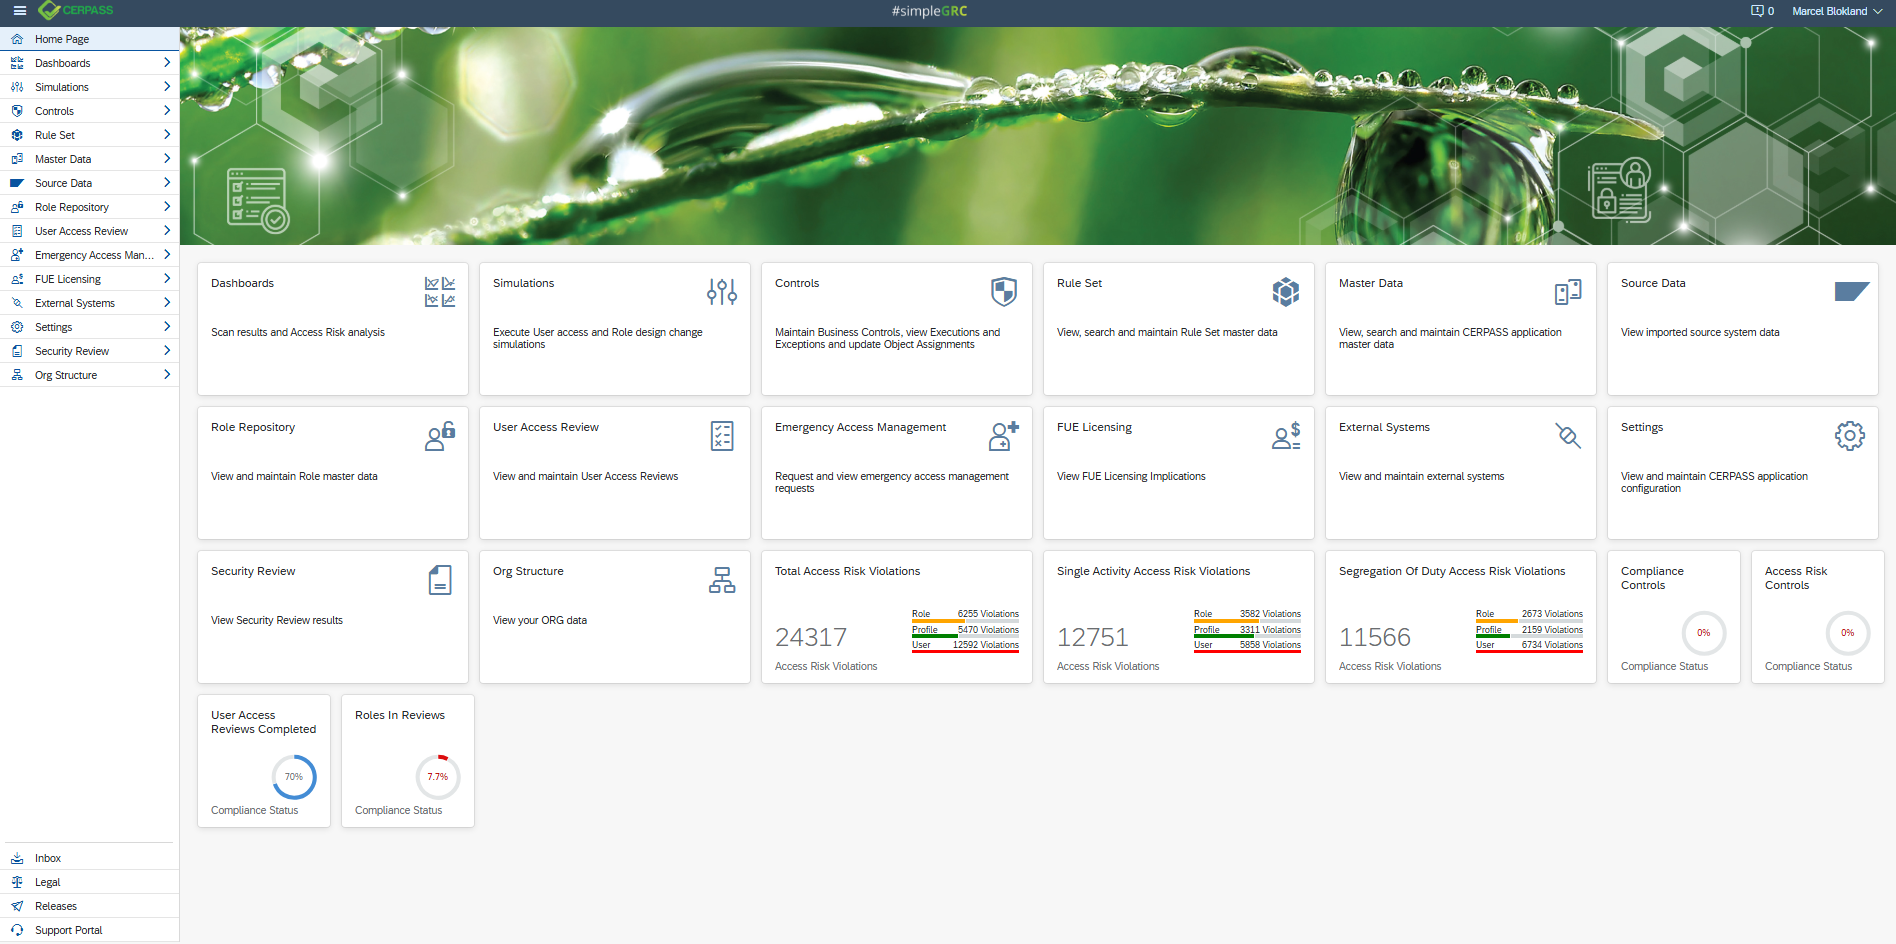
Rischio di accesso, audit readiness e spesa di licenza: per anni gestirli su SAP ha significato progetti lunghi e budget da grande impresa. CERPASS ribalta la logica: enterprise-grade, ma semplice
Topics: sap authorization review, sod, audit, sap fue, firefighter, cerpass
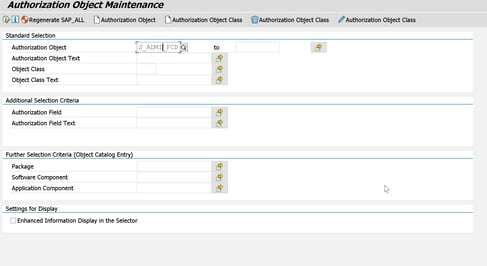
In SAP esistono oggetti autorizzativi che, se assegnati senza controllo agli utenti finali, aprono la porta a rischi gravi: dalla possibilità di bypassare qualsiasi controllo di sicurezza, alla modifica diretta di dati in tabella, fino all'esfiltrazione non autorizzata di informazioni verso l'esterno. Questi oggetti vengono definiticriticie la loro gestione richiede regole precise e non derogabili.
Topics: audit, sap cyber security
Il GDPR è già oggi il modello normativo più avanzato al mondo in materia di responsabilizzazione ("accountability") delle aziende sui dati personali.
Tuttavia, da solo non basta a governare i rischi introdotti dall'intelligenza artificiale, che può dedurre informazioni sensibili salute, religione, orientamento politico, anche partendo da dati apparentemente innocui.
La risposta europea a questo gap è l'integrazione tra GDPR e AI Act, che introduce obblighi specifici su trasparenza, valutazione del rischio e governance degli algoritmi ad alto rischio.
Immagina di traslocare in una casa nuova. Hai vissuto nella vecchia per vent'anni: sai dove sono le chiavi di ogni stanza, hai copia delle chiavi per chi ti aiuta, qualcuna è stata duplicata nel tempo senza troppa documentazione, alcune stanze non le apri da anni ma le chiavi girano ancora.
Il trasloco è il momento in cui potresti, finalmente, fare il punto: decidere quali chiavi servono davvero, a chi darle, con quale responsabilità.
Oppure potreste prendere il mazzo intero, trasferirlo nella casa nuova e ricominciare esattamente come prima.
La migrazione da SAP ECC a SAP S/4HANA funziona esattamente così, quando si parla di autorizzazioni. Il sistema nuovo è diverso: architettura diversa, interfacce diverse, processi ridisegnati, e le chiavi vecchie non aprono tutte le porte nuove.
C'è un momento, inevitabile, in cui il role concept deve o può essere ripensato.
La domanda non è se farlo: è come farlo, e se cogliere quell'occasione per costruire qualcosa di migliore o per replicare, nella nuova casa, tutti i problemi della vecchia.
In questo articolo analizziamo perché la migrazione a S/4HANA può imporre una revisione strutturale delle autorizzazioni, cosa cambia rispetto a SAP ECC, quali sono gli errori più frequenti e come trasformare quello che molti vivono come un ostacolo in un vantaggio competitivo concreto.
Chi si avvicina alle tematiche di auditing, forensic o security in SAP si trova presto di fronte a una complessità spesso sottovalutata:in SAP non esiste un unico motore di log. Ne esistono diversi, con finalità distinte, interlocutori diversi e modalità di gestione proprie — e la loro configurazione cambia da sistema a sistema.
Topics: auditing, SAP AUDIT LOG