Come automatizzare la creazione, copia, modifica e disattivazione delle utenze SAP su più sistemi e client contemporaneamente, da un'unica schermata. Spesso i sistemi produttivi sono maggiormente presidiati ma anche nei sistemi di sviluppo e test la gestione del ciclo di vita delle utenze dovrebbe essere presidiata.
userXpress: come automatizzare la gestione delle utenze SAP nei sistemi non produttivi
Topics: User Access Management
Fiori role design best practices for SAP S/4HANA
Cosa significa pensare come creare un modello autorizzativo nell'ambito Fiori per SAP S/4HANA?
Ma cosa suggerisce la SAP in questo caso?
Topics: sap fiori space, authorization concept, S/4HANA
Quali sono le transazioni SAP che permettono di effettuare le modifiche massive ai ruoli SAP?
Quando sono utili e come conviene utilizzarle?
Topics: PFCG SAP transaction
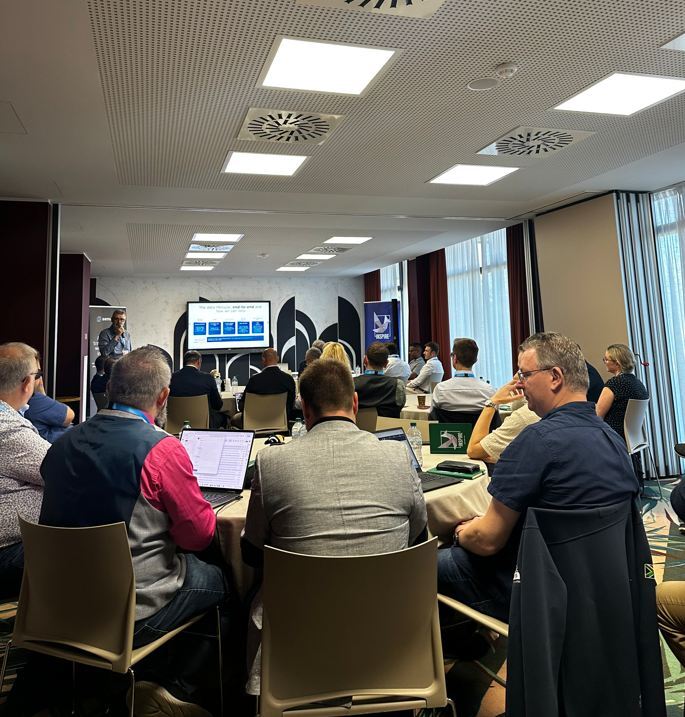
Aglea all'INSPIRE for Partners Summit di EPI-USE Labs a Roma
Aglea ha partecipato a Roma all'INSPIRE for Partners Summit organizzato da EPI-USE Labs, l'incontro dedicato alla rete dei partner dell'azienda. È stata una giornata di confronto concreto sui temi che oggi pesano di più nei progetti SAP: dati, sicurezza, compliance e preparazione al futuro della piattaforma.
Topics: gdpr, scrambling, epi-use
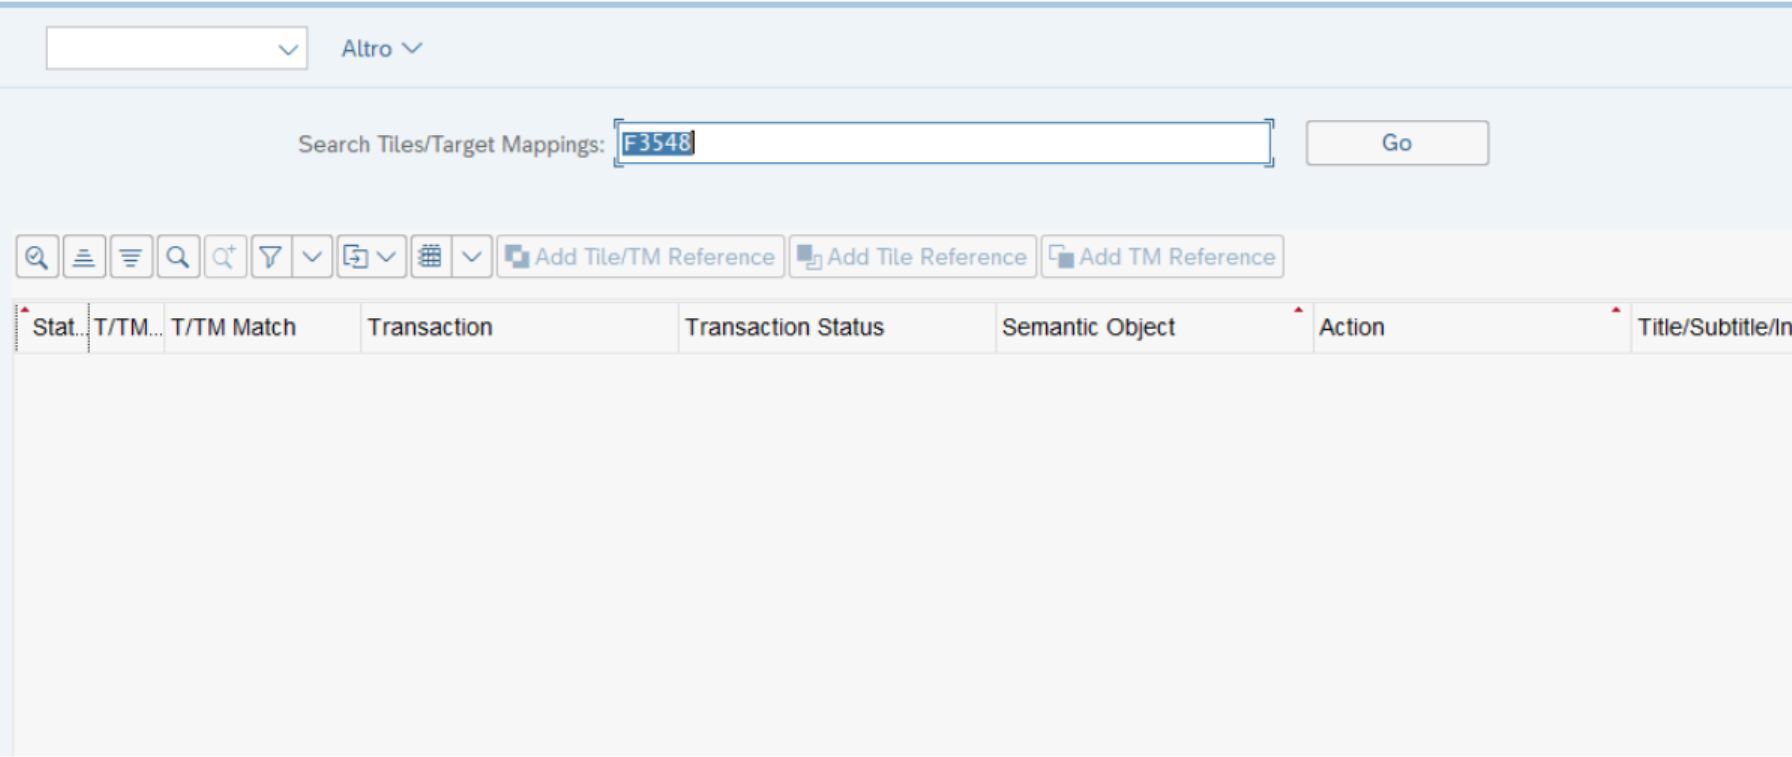
Può capitare di ricercare, a livello di amministratori del sistema, delle applicazioni Fiori nella funzionalità Fiori Content Manager.
Tuttavia, pur essendo presenti nella release queste non vengono trovate.
Cosa fare in questo caso?
Topics: fiori launchpad, FIORI Security
Fornitore unico SAP: pro e contro. Focus su Security, autorizzazioni e gestione utenti
Affidarsi a ununico fornitore SAPper gestire l'intero ecosistema dai processi dell'area basis (sistemistica) agli sviluppi custom, al supporto funzionale ed alla gestione della sicurezza dei dati è una scelta che le aziende valutano cercando semplicità operativa e riduzione dei costi di coordinamento.
Ma quando si analizzano nel dettaglio le implicazioni sullagestione delle autorizzazioni SAP, delle utenze e della sicurezza, il quadro si fa più complesso.
Topics: audit sap, fornitori sap
Uno scenario che ricorre con una certa frequenza durante i progetti di upgrade SAP (anche in SAP Cloud ERP Private - "RISE with SAP") è la copia del sistema produttivo sull'ambiente di sviluppo, effettuata subito dopo l'aggiornamento. È una pratica comprensibile: dopo l'upgrade si vuole ripartire da un ambiente di sviluppo allineato al nuovo produttivo, evitando disallineamenti di customizing, versioni di programmi o configurazioni.
C'è però un effetto collaterale che viene spesso sottovalutato, e che riguarda direttamente la gestione dei ruoli (PFCG) e la loro tracciabilità: i change document dei ruoli creati o modificati in sviluppo dopo l'ultimo trasporto vengono persi.
Topics: pfcg, documentazione sap security, audit, upgrade
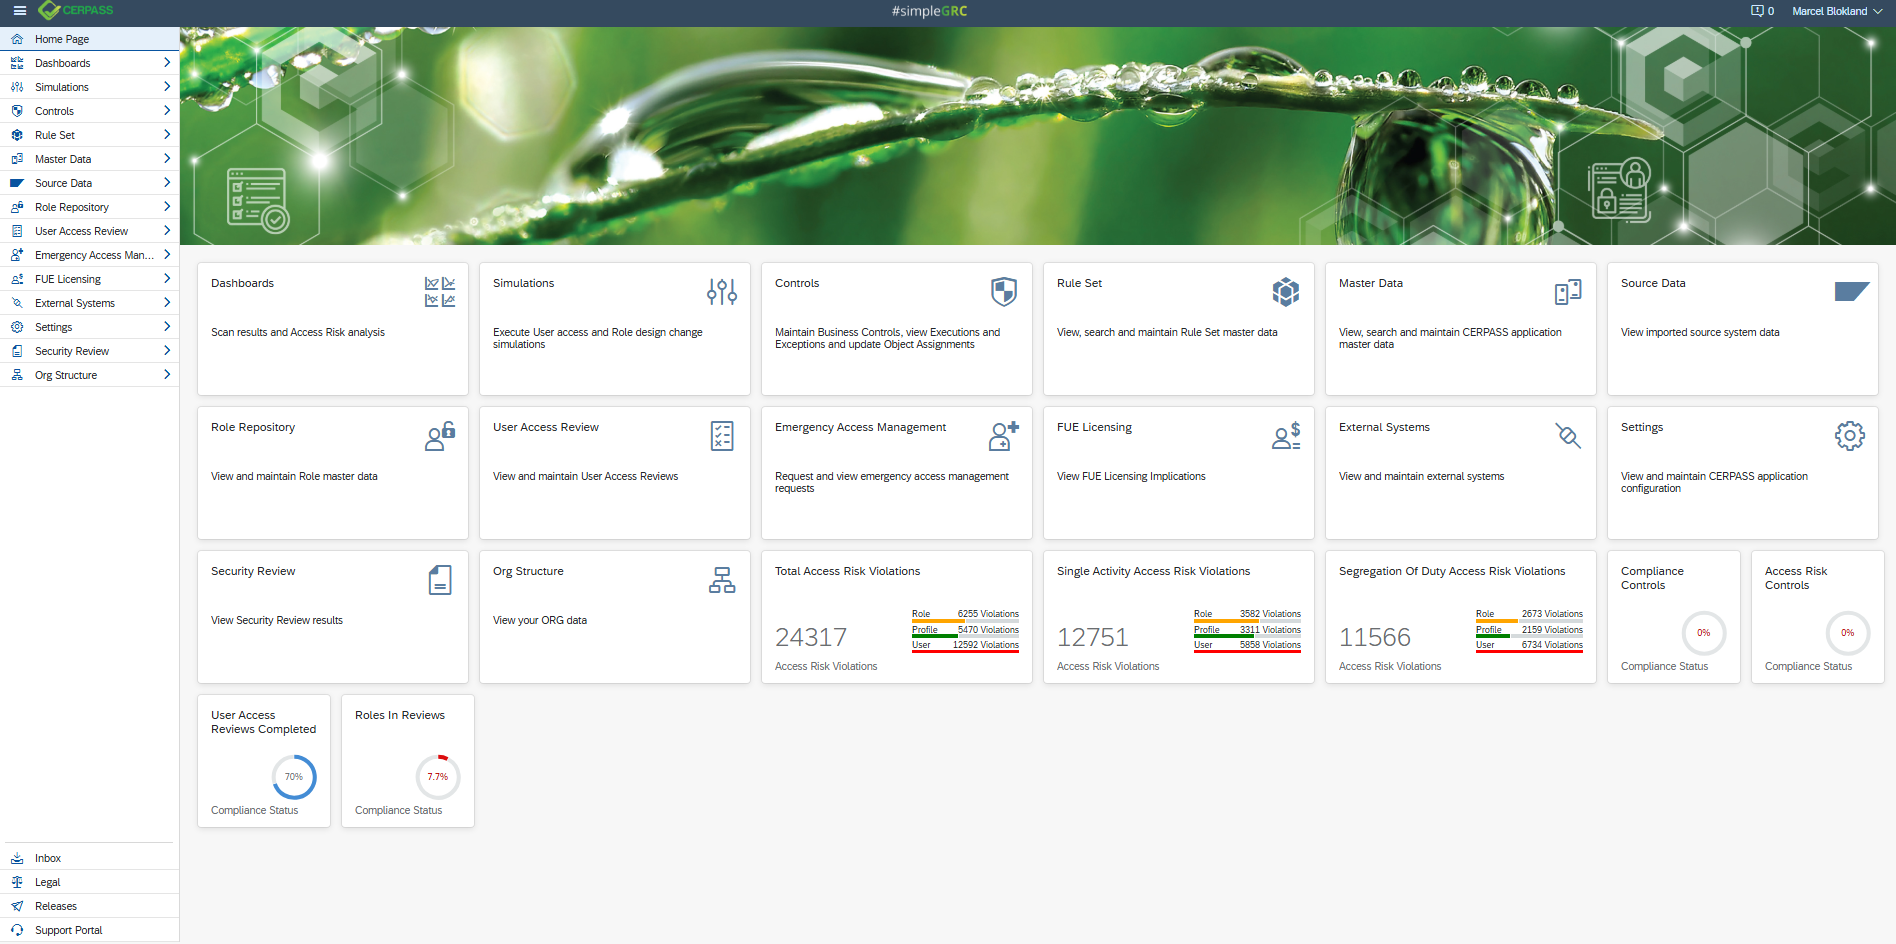
GRC per SAP alla portata delle PMI: come CERPASS semplifica controllo accessi e compliance
Rischio di accesso, audit readiness e spesa di licenza: per anni gestirli su SAP ha significato progetti lunghi e budget da grande impresa. CERPASS ribalta la logica: enterprise-grade, ma semplice
Topics: sap authorization review, sod, audit, sap fue, firefighter, cerpass
In SAP esistono oggetti autorizzativi che, se assegnati senza controllo agli utenti finali, aprono la porta a rischi gravi: dalla possibilità di bypassare qualsiasi controllo di sicurezza, alla modifica diretta di dati in tabella, fino all'esfiltrazione non autorizzata di informazioni verso l'esterno. Questi oggetti vengono definiticriticie la loro gestione richiede regole precise e non derogabili.
Topics: audit, sap cyber security
GDPR e AI Act: perché la responsabilità delle aziende è il vero nodo della privacy nell'era dell'IA
Il GDPR è già oggi il modello normativo più avanzato al mondo in materia di responsabilizzazione ("accountability") delle aziende sui dati personali.
Tuttavia, da solo non basta a governare i rischi introdotti dall'intelligenza artificiale, che può dedurre informazioni sensibili salute, religione, orientamento politico, anche partendo da dati apparentemente innocui.
La risposta europea a questo gap è l'integrazione tra GDPR e AI Act, che introduce obblighi specifici su trasparenza, valutazione del rischio e governance degli algoritmi ad alto rischio.