Esistono casi dove la gestione di 10.000 utenze SAP viene fatta da due o tre persone (magari non a tempo pieno).
Esistono casi dove la gestione di 10.000 utenze SAP viene fatta da due o tre persone (magari non a tempo pieno).
Topics: sicurezza sap, SAP GRC, sap consulenza security, consulenti
Da quando crei una nuova transazione a quando finalmente l’utente finale riesce ad eseguirla senza problemi passano giorni?
Forse qualcosa nel processo di creazione test e rilascio non ha funzionato come dovrebbe.
Come è possibile evitare che questo accada?
Topics: sicurezza sap, test system, quality, su53
Dal 2025 (SAP ha spostato ad inizio 2020 la data del termine del supporto di SAP ECC al 2027 anziché 2025) terminerà il supporto da parte di SAP per il prodotto SAP ECC (ERP Central Component).
Diventa quindi importante prepararsi per tempo alla migrazione verso HANA ed S/4HANA.
Ma cosa sono HANA ed S/4HANA e che impatti ci sono con la security SAP?
Topics: HANA Security, HANA, sap hana
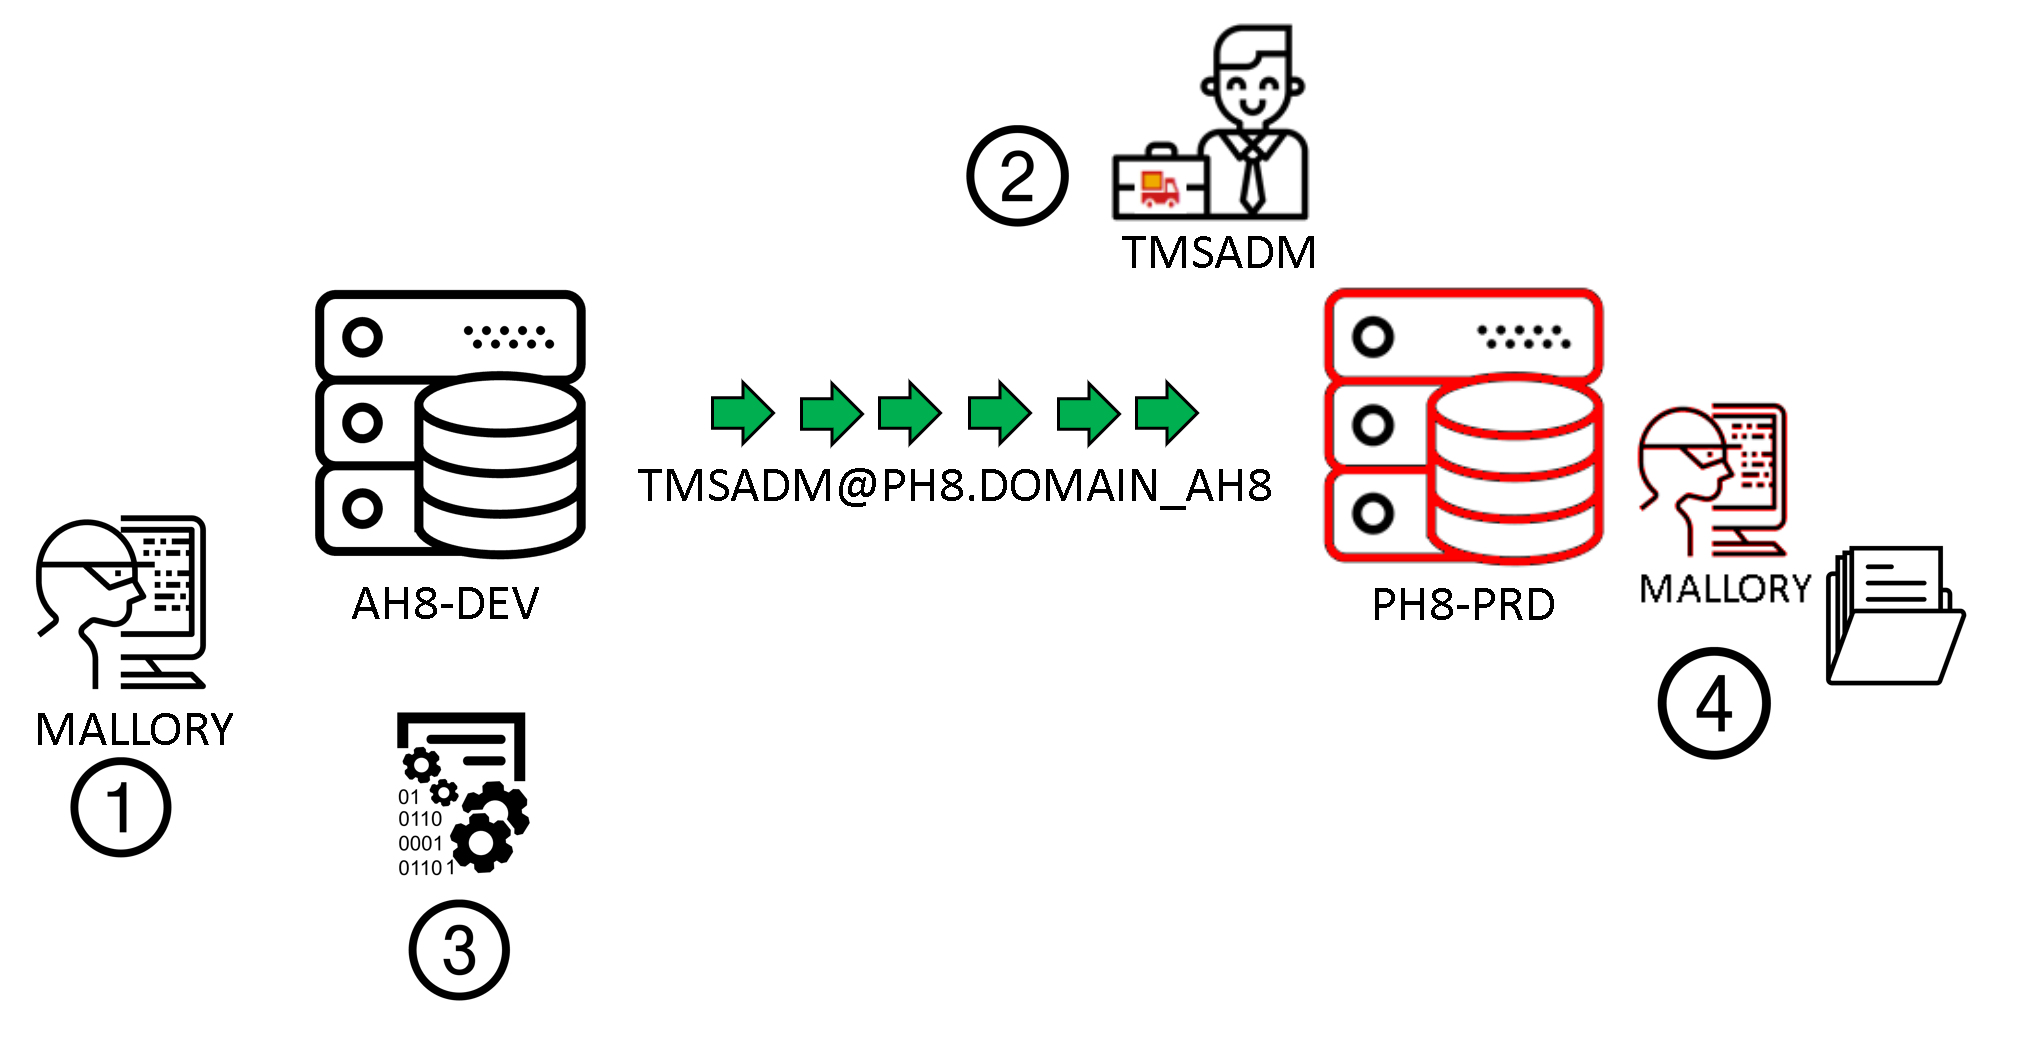
Una cattiva abitudine. Quali sono le principali cause:
Ma per quale motivo bisogna rimuovere al più presto queste autorizzazioni anche dalle utenze non interattive? Vediamo un esempio!
Topics: sap_all, auditing, rfc, utenze di sistema, rfc destination, rfc security, system users
Sei un revisore? Un auditor? Oppure un IT manager che desidera mantenere sotto controllo i dati dei propri sistemi SAP?
È possibile attribuirsi privilegi senza lasciare tracce o quasi?
Ecco perché devi conoscere quali sono i rischi potenziali che possono esserci nel sistema SAP e come puoi mitigarli!
Topics: ABAP, programmazione sicura, sicurezza codice ABAP
Un classico landscape SAP è formato almeno da tre macchine distinte:
È possibile definire ulteriori ambienti, ad esempio, pre-produzione o altri mandanti nei rispettivi sistemi sopra.
Perché i sistemi di test sono fondamentali anche per la security SAP e come devono essere gestiti affinché sia davvero così?
Topics: gdpr, test system, quality, audit

Topics: sod, SAP GRC, Segregation of duties, governance

Il ruolo di base è un contenitore al cui interno sono inserite alcune delle autorizzazioni che tutti gli utenti dovrebbero avere.
Si tratta di un insieme di utility, non critiche ed utili in alcuni momenti. Come conviene progettarlo e cosa dovrebbe contenere?
Topics: pfcg, gdpr, SAP GRC, access management, ruoli

Tutti gli utenti del tuo sistema hanno la transazione SP01?
Davvero permetti a tutte le utenze SAP di vedere cosa stampano tutti gli utenti? Le stampe potrebbero contenere dei dati personali (GDPR), dati riservati? Forse è meglio controllare!

In SAP esiste/eva un limite sul numero di profili assegnabili all’utente. Storicamente questo limite di 300 e poi 312 è stato mantenuto per porre un limite appunto al proliferare delle autorizzazioni sulle utenze.
Esiste ancora questo limite?